
搜索


登录

分享

复制
欧盟CRA网络弹性法案已生效,带联网功能的硬件要多一道漏洞上报
小海说
出海网跨境电商
关注:公众号
2026-09-18 18:03:48
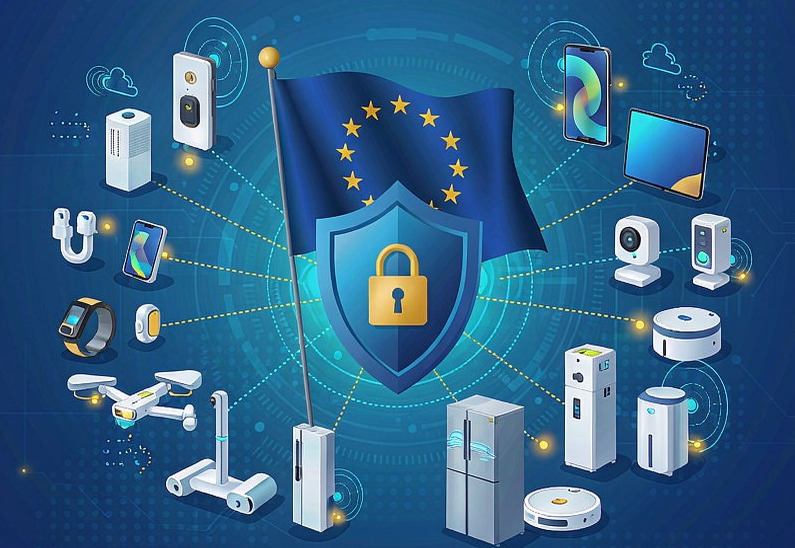
欧盟《网络弹性法案》(CRA)已于9月11日正式生效,管辖所有带数字功能的产品,联网设备、智能硬件、带App控制的家电、内置软件的配件乃至运行固件的传感器均被纳入。核心义务是漏洞响应:产品安全漏洞被利用后,须在24小时内向终端用户发出预警,72小时内向欧盟监管机构提交正式报告,写明影响范围、已被利用情况与已采取及拟采取的措施,并配套合格评定与CE标识要求。罚则相当严厉,最高可罚1500万欧元或全球年营业额的2.5%,两者取高者——年营业额6亿欧元即顶到封顶线,体量更大者实际罚单可能高于上限。同时,不合规产品在欧盟市场无法合法销售,海关或审核环节被卡的停滞损失更难估量。法案还要求产品在整个生命周期内持续提供安全更新,卖完即失联的工厂不能再碰。应对上,应先盘点欧洲站带联网、带App、带内置软件的SKU,向工厂索取书面漏洞响应流程说明,确认预警时效、专门接口人与72小时配合上报能力;自建简易漏洞台账;预先写好含漏洞描述、影响与临时防护办法的用户预警模板;并持续跟进欧盟后续实施细则。
欧盟CRA(网络弹性法案)在9月11日已经正式生效,这对咱们做智能硬件、IoT产品的卖家来说,是一道绕不开的新门槛。只要你的产品带数字功能、能联网,发现漏洞就不再是"内部悄悄修"的事,而是要按规矩上报和预警。做欧洲站的硬件卖家,这条合规线现在就得接上,晚了就是真金白银的罚款和进不了关的货。
一、这件事到底是什么
CRA的全称是Cyber Resilience Act,网络弹性法案,它管的是带数字功能的产品。范围比很多人想得宽,联网设备、智能硬件、带App控制的家电、内置软件的配件、甚至跑着固件的传感器都算进去。核心要求就一句话:一旦你这个产品里的安全漏洞被人利用,24小时内必须向用户发出预警,72小时内必须向欧盟监管机构上报。
这里有两个动作,别混为一谈,24小时面向的是终端用户,让他们知道有风险、怎么防;72小时面向的是欧盟,是一份正式的事件报告。上报内容也不是"我有个漏洞"一句话,要写清楚影响范围、已经被利用的情况、你已经采取和准备采取的措施。法案还配了合格评定和CE标识的要求,产品要带数字功能上市,得先过这一关。过去那种"发现漏洞先压着、等下个版本一起修"的做法,现在直接踩线。
另外要注意,CRA对有形产品和软件都管,纯线下卖、不带任何数字功能的普通商品不受影响,所以先判断你的货有没有"数字成分"是关键第一步。法案还给了不同风险等级产品不同的合格评定路径,高风险类的评定更严,但无论哪类,漏洞响应这条是统一底线。
二、对咱们卖家意味着什么
最实在的就是罚则。违规最高罚1500万欧元,或者全球年营业额的2.5%,两者取高者。这笔账咱们算一下,如果你一年全球做4亿欧元,2.5%就是1000万欧元,没摸到1500万的上限,那就按1000万罚。体量再大一点,年营业额到6亿欧元,2.5%就是1500万,刚好顶到封顶线。对年营业额超6亿欧元的卖家,封顶线很容易被比例超过,实际罚单可能远高于1500万。
一个漏洞没上报,可能把一款爆品大半年的利润搭进去。更麻烦的是,CRA是产品准入类法规,不合规的产品理论上无法在欧盟市场合法销售,货压在海关或过审时被卡,那种停滞损失比罚款还难估。对中小卖家,单笔1500万欧元的封顶也足以让一家铺货公司直接出局。选品时如果厂商根本没这套流程,你卖得越多,风险敞口越大,因为每一台联网设备都是潜在的违规点。还有一点容易被忽略,CRA要求产品在生命周期内提供安全更新,意味着你上架一款联网产品,得保证厂商能持续打补丁,卖完就失联的工厂以后不能碰。对中小卖家来说,自建一套合规体系成本不低,但相比1500万欧元的罚单,这笔投入是划算的,很多卖家会优先选已经做过CRA合规准备的工厂来降低自己的负担。
三、市场已经在怎么动
头部平台和品牌方其实从去年就在做准备,不是等政策落地才动。亚马逊对带无线功能的设备早就有合规文档要求,CRA生效后会把漏洞响应纳进审核链条,未来上架审核可能要你交响应机制说明。欧洲本地的智能硬件品牌,像做智能家居的一些大厂,已经把"安全事件响应团队"写进招股书和年报,说明这已经是资本市场看合规的硬指标。
国内做智能摄像头、智能插座、带蓝牙的小家电的工厂,最近接海外订单时,被买家要求提供漏洞上报流程和联系方式的情况明显变多。深圳有家做智能灯带的卖家跟我聊过,9月初欧洲大客户直接发邮件问"你们的CRA漏洞响应机制文档发我一份",发不出来订单就悬着。还有做宠物智能喂食器的工厂,被英国采购商要求签一份漏洞上报承诺书,约定出事谁先通知谁。这说明采购端已经在用CRA筛供应商,订单环节先卡,比监管动手早一步。
再看平台侧,有欧洲站卖家反映,最近类目审核对带无线功能的新品,开始多问一句安全合规资质,虽还没强制收CRA文件,但口子已经在收。国内做蓝牙耳机、智能手环的工厂,9月以来被海外买家要求提供"漏洞披露政策"链接的明显变多,有的直接把披露邮箱印到说明书上。这些动作看着小,但串起来就是一条信号链:从工厂到采购商到平台,都在把漏洞响应当成硬门槛,还没动的卖家,后面要补的功课会越来越多。
四、现在该怎么做
先盘一遍你欧洲站在卖的SKU,凡是带联网、带App、带内置软件的,全部列出来,这是受CRA约束的第一批,数量可能比你想得多。
第二步,跟你的工厂或供应商要一份漏洞响应流程说明,问清楚三件事:发现漏洞后多久能给你预警、有没有专门接口人、能不能在72小时内配合上报。拿不到书面答复的厂商,新品先别上欧洲站,老品也得评估替换。
第三步,自己建一个简单的漏洞台账,哪怕用表格也行,记录产品、供应商联系人、已知风险点,真出事能马上找到人。
第四步,把用户预警的模板先写好,内容包含漏洞描述、影响、临时防护办法,24小时这个窗口太短,等事发再起草肯定来不及。
第五步,留意欧盟后续出的实施细则和指南,CRA生效只是开始,配套要求还会补。别等被欧盟找上门才补流程,那时候罚单已经开了,货也可能卡在路上了。
【版权提示】信息来自于互联网,不代表出海网官方立场,内容仅供网友参考学习。如发现本站内容存在版权问题,烦请提供版权疑问、身份证明、版权证明、联系方式等发邮件至 jechynwu@chwang.com ,我们将及时沟通与处理。如若转载请联系原出处

斯通布里

斯通布里是一家总部在英国的商务财税事务所,荣获亚马逊 SPN/TSPN、TikTok TSP、TEMU、eMAG 等平台官方认证资质。我们聚焦跨境卖家全链路合规需求,提供全球知识产权、海外税务、产品合规检测、海外工商等一体化解决方案;服务网络覆盖国内深圳、广州、顺德、杭州、嘉兴、义乌等关键经济区。

企业跨境出海综合服务平台

新手指南
热门推荐
平台常见问题
版权归出海网跨境电商(广州)有限公司所有 粤ICP备2021037671号-5